安全等级、管理需求与预算限制下的信息系统集成服务方案设计
在当今数字化时代,组织在构建信息系统时面临着安全等级、管理需求以及预算限制等多重约束。信息系统集成服务需要在这些约束下,提供从方案设计、设备选型到系统集成的全流程解决方案,以确保系统的高效、安全与经济性。
一、安全等级驱动的方案设计
方案设计是信息系统集成服务的起点,必须充分考虑组织的安全等级要求。需依据国家网络安全等级保护制度(如等级保护2.0)进行安全定级,明确系统所需达到的安全保护等级。针对不同等级,设计相应的安全架构,包括物理安全、网络安全、主机安全、应用安全和数据安全等方面。例如,对于三级系统,需设计冗余网络架构、入侵检测与防御系统、数据加密传输等安全措施。方案设计应融入安全管理体系,制定安全策略、操作规程和应急预案,确保安全措施与业务需求相匹配。
二、管理需求导向的设备选型
设备选型需紧密围绕组织的管理需求,兼顾性能、可靠性与可管理性。分析业务管理流程,明确关键业务指标和性能要求,如响应时间、吞吐量、并发用户数等。据此选择服务器、存储、网络设备等硬件,确保设备性能满足当前及未来一定时期的需求。考虑设备的可管理性,如支持远程管理、集中监控、自动化运维等功能,以降低管理复杂度。设备选型应兼容现有系统,避免信息孤岛,并优先选择具有良好售后服务和技术支持的品牌,保障系统长期稳定运行。
三、预算限制下的系统集成
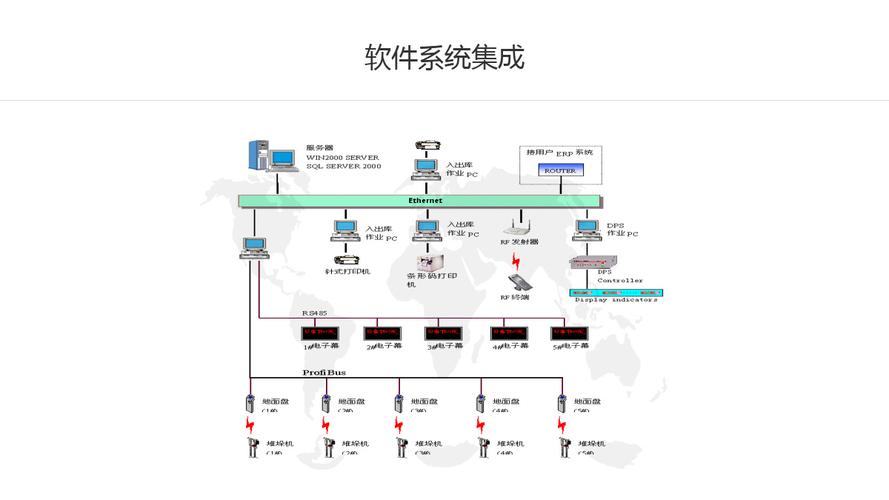
系统集成阶段需要在预算限制内实现各子系统的有机整合。制定详细的集成计划,明确集成范围、接口标准和实施步骤,避免因集成不当导致的额外成本。采用模块化集成策略,优先集成核心业务系统,再逐步扩展,以控制初期投入。在技术选型上,可考虑开源解决方案或云计算服务,降低软硬件采购成本。通过虚拟化技术整合服务器资源,提高资源利用率,减少物理设备数量。加强项目管理,严格控制变更,防止预算超支。
四、信息系统集成服务的全流程保障
信息系统集成服务应贯穿项目全生命周期,包括需求分析、方案设计、设备选型、系统集成、测试验收和运维支持。在服务过程中,需建立有效的沟通机制,确保各利益相关方的需求得到满足。通过风险评估和质量管理,降低项目风险,确保系统符合安全等级要求、满足管理需求且不超预算。交付一个安全可靠、管理便捷、经济高效的信息系统,为组织的业务发展提供有力支撑。
信息系统集成服务需在安全等级、管理需求和预算限制的约束下,通过科学的方案设计、合理的设备选型和精细的系统集成,实现信息系统的整体优化,助力组织数字化转型。
如若转载,请注明出处:http://www.gcjdj.com/product/52.html
更新时间:2026-11-09 09:54:50